应对Locked勒索病毒 解密、数据恢复与服务器安全指南
当计算机服务器不幸感染Locked勒索病毒时,保持冷静并迅速采取正确的应对措施至关重要。Locked勒索病毒是一种恶意软件,它会加密服务器上的文件(包括数据库文件),并要求支付赎金以换取解密密钥。本文将为您提供一套完整的处理流程,涵盖病毒解密、数据恢复以及数据库和网络服务的恢复策略。
第一步:立即隔离受感染的服务器
发现服务器感染勒索病毒后,应立即将其从网络中隔离,以防止病毒进一步扩散到其他服务器或客户端。断开网络连接(拔掉网线或禁用无线网络适配器),并通知相关人员进行应急响应。保留现场,不要关闭服务器电源(除非必要),因为内存中可能包含有助于解密的关键信息。
第二步:确定勒索病毒类型
不同的勒索病毒有不同的解密方法。您需要确定感染的是否为Locked勒索病毒。检查加密文件的扩展名(通常被添加为.locked等)、勒索信内容(通常包含在桌面或每个文件夹中),并收集样本文件。您可以利用ID Ransomware等在线工具上传勒索信或加密文件样本,以识别病毒家族。
第三步:尝试免费解密工具
许多安全公司和组织针对已知勒索病毒提供了免费解密工具。例如,No More Ransom项目(www.nomoreransom.org)汇集了多种勒索病毒的解密工具。您可以查找是否有针对Locked勒索病毒的解密工具。关注安全厂商(如卡巴斯基、Emsisoft等)发布的解密工具。请注意,使用解密工具前务必备份加密文件,以防解密过程中出现意外。
第四步:从备份中恢复数据
如果您的服务器有定期备份,且备份未被加密,那么从备份恢复是最可靠的数据恢复方式。确保备份是离线存储或与网络隔离的,以防止勒索病毒加密备份。在恢复前,彻底清除服务器上的病毒,并确保系统干净后再进行恢复操作。恢复顺序建议:先恢复关键数据库,再恢复应用程序和文件。
第五步:数据库及网络服务的恢复
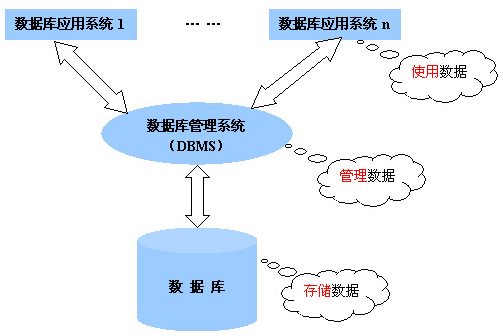
对于数据库服务,如果数据库文件被加密,可以尝试使用数据库自带的修复工具或专业数据恢复软件。例如,SQL Server数据库可以尝试使用紧急模式修复,MySQL可以尝试使用innodbforcerecovery选项。但需要注意的是,这些方法并不保证能恢复所有数据。如果备份不可用,且没有解密工具,可能需要寻求专业数据恢复公司的帮助。
对于计算机网络服务,在清除病毒并恢复数据后,需要重新配置网络服务。确保所有系统补丁已更新,防火墙规则已设置,并修改所有账户密码(尤其是管理员密码)。监控网络流量,确保没有异常活动。
第六步:加强安全防护,防止再次感染
- 定期备份:实施3-2-1备份策略(3份副本,2种不同介质,1份异地存储),并定期测试恢复流程。
- 补丁管理:及时更新操作系统和应用程序的安全补丁,尤其是远程桌面服务(RDP)和数据库服务。
- 最小权限原则:限制用户权限,避免使用管理员账户进行日常操作。
- 安全培训:提高员工安全意识,防范钓鱼邮件和恶意链接。
- 部署安全软件:安装可靠的防病毒软件和EDR解决方案,并保持更新。
- 网络分段:将关键服务器隔离在单独的网络区域,限制横向移动。
第七步:寻求专业帮助
如果自行处理困难,建议联系专业的网络安全公司或数据恢复机构。他们可以提供病毒分析、解密协助和数据恢复服务。可以向当地执法部门报案,并提供相关证据。
面对Locked勒索病毒,快速响应、正确隔离和有效恢复是关键。通过综合运用解密工具、备份恢复和安全加固措施,您可以最大限度地减少损失并恢复业务运行。
如若转载,请注明出处:http://www.yiyixiacf.com/product/95.html
更新时间:2026-11-21 23:11:55